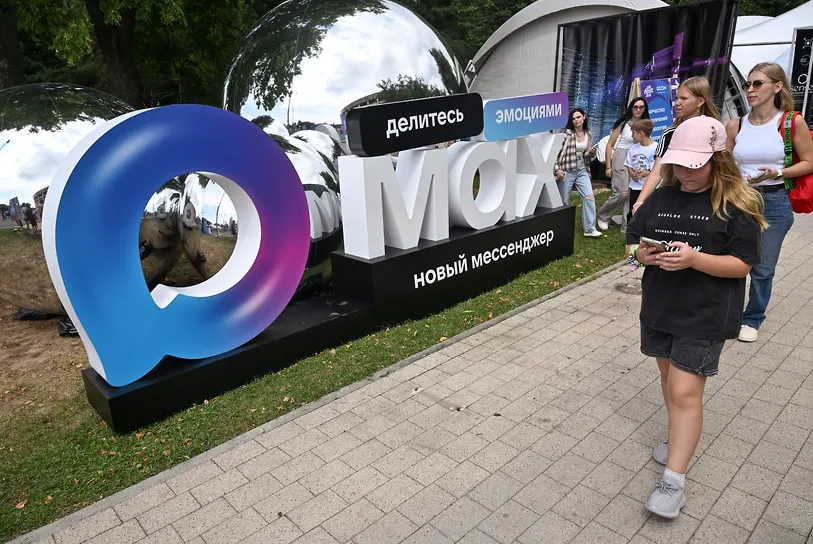
Учёные выявили потенциальный бэкдор в мессенджере Max через мини‑приложения
Исследование показало, что Max может без ведома пользователя делать скриншоты содержимого мини‑приложений, получать доступ к файлам внутри них, включая данные платежей и сообщения, действовать от имени пользователя и внедрять код в мини‑приложения.
Мини‑приложения — встроенные сервисы, которые работают прямо внутри мессенджера. Через них можно пользоваться госуслугами, осуществлять платежи, делать покупки и пользоваться другими сервисами.
Исследователи выявили пять способов слежки: Max может незаметно снимать скриншоты содержимого мини‑приложений, читать и менять их локальные данные, внедрять в них JavaScript, контролировать их трафик и данные авторизации. Это позволяет технически обращаться к встроенным сервисам от имени пользователя без его ведома.
Авторы исследования называют такую архитектуру потенциальным бэкдором к сервисам внутри Max. При этом вывод не доказывает, что власти уже использовали эти возможности.
При этом Max не получает доступ к содержимому отдельных приложений на телефоне, например Telegram или WhatsApp.
Функции Max уже анализировали независимые технические специалисты. В мае 2026 года независимые эксперты изучали APK‑файл Android‑версии мессенджера и пришли к выводу, что приложение может запрашивать доступ к адресной книге, сведениям об установленных приложениях и использованию VPN.
Max активно внедряют в государственных и учебных учреждениях России. Министерство цифрового развития подчёркивает, что использование мессенджера носит добровольный характер.
Max не получает доступ к содержимому отдельных приложений на устройстве.
Итоги исследований подчеркивают необходимость внимательного отношения к безопасности встроенных сервисов и прозрачности использования мини‑приложений.

